Turkse cyberveiligheidsdienst waarschuwt landelijk voor kritiek PHP-lek
De Cyber Güvenlik Başkanlığı, de Turkse presidentiële cyberveiligheidsdienst, waarschuwt landelijk voor twee kritieke PHP-kwetsbaarheden onder de naam PHP2Shell. Een landelijke scan moet getroffen systemen opsporen; ook de Wikimedia Foundation meldt zelf hinder van het lek.
De Cyber Güvenlik Başkanlığı, de Turkse presidentiële cyberveiligheidsdienst, waarschuwt landelijk voor twee kritieke kwetsbaarheden in PHP. PHP is een programmeertaal waarmee wereldwijd een groot deel van de websites en onlinediensten van overheden, bedrijven en instellingen draait, ook in Turkije. De dienst duidt het lek aan als PHP2Shell, geregistreerd als CVE-2026-109618 en CVE-2026-109619. Zo’n CVE-nummer is een internationaal register-ID waarmee beveiligingsonderzoekers en softwarebeheerders dezelfde kwetsbaarheid eenduidig kunnen aanduiden. Aanvallers kunnen er onder bepaalde omstandigheden op afstand en zonder authenticatie code mee uitvoeren op een server. Dat betekent dat ze een systeem kunnen overnemen zonder dat ze eerst moeten inloggen, alleen via het netwerk. Volgens de dienst brengt dat risico’s met zich mee: ongeautoriseerde toegang, datalekken en verstoring van dienstverlening. De Cyber Güvenlik Başkanlığı (Cumhurbaşkanlığı Siber Güvenlik Başkanlığı) coördineert landelijke waarschuwingen en beveiligingsscans. Voor de communicatie met instellingen gebruikt de dienst de Cyber Olay Müdahale Ekipleri (SOME), de Turkse incident-responseteams. Die teams vormen de vaste schakel tussen de dienst in Ankara en de ICT-afdelingen van afzonderlijke overheidsorganen en bedrijven in heel Turkije.
Naar aanleiding van de waarschuwing meldt de Cyber Güvenlik Başkanlığı dat een landelijke beveiligingsscan is gestart. De scan richt zich vooral op overheidsinstellingen en systemen van vitale infrastructuur. Onder vitale infrastructuur vallen onder meer de energievoorziening, drinkwater, banken en telecommunicatie: sectoren waar uitval direct voelbaar is voor burgers. Meldingen over het lek werden met spoed verspreid via SOME, naar alle instellingen en operators van kritieke infrastructuur. PHP draait wereldwijd achter een groot deel van de websites en onlinediensten van overheden en bedrijven. Dat verklaart waarom de dienst voor een landelijke, sectorbrede scan kiest, in plaats van losse meldingen per instelling. Ook gemeentelijke sites en digitale overheidsloketten waar Nederlanders en Belgen in Turkije voor verblijfspapieren, belasting of zorg terechtkomen, draaien doorgaans op dit soort serversoftware.
De Cyber Güvenlik Başkanlığı roept instellingen op om eerst te controleren welke van hun systemen de kwetsbare PHP-versie gebruiken. Zodra de officiële beveiligingsupdate beschikbaar is, moeten die systemen zonder uitstel worden geüpgraded naar de veilige versie. Instellingen moeten verder de externe toegang tot beheerinterfaces en kritieke PHP-diensten beperken tot vertrouwde IP-adressen, via firewall- en ACL-regels. Een firewall filtert dataverkeer op basis van vaste regels, een ACL-lijst legt vast welke adressen specifieke toegang krijgen; samen beperken ze wie een systeem van buitenaf kan bereiken. Systemen die geen buitenlandse toegang nodig hebben, moeten direct worden afgesloten van internationaal verkeer, zodat aanvallers van buiten Turkije er niet meer bij kunnen. De dienst wil zo voorkomen dat kwaadwillenden tijd krijgen om het lek te misbruiken voordat beheerders de update hebben doorgevoerd.
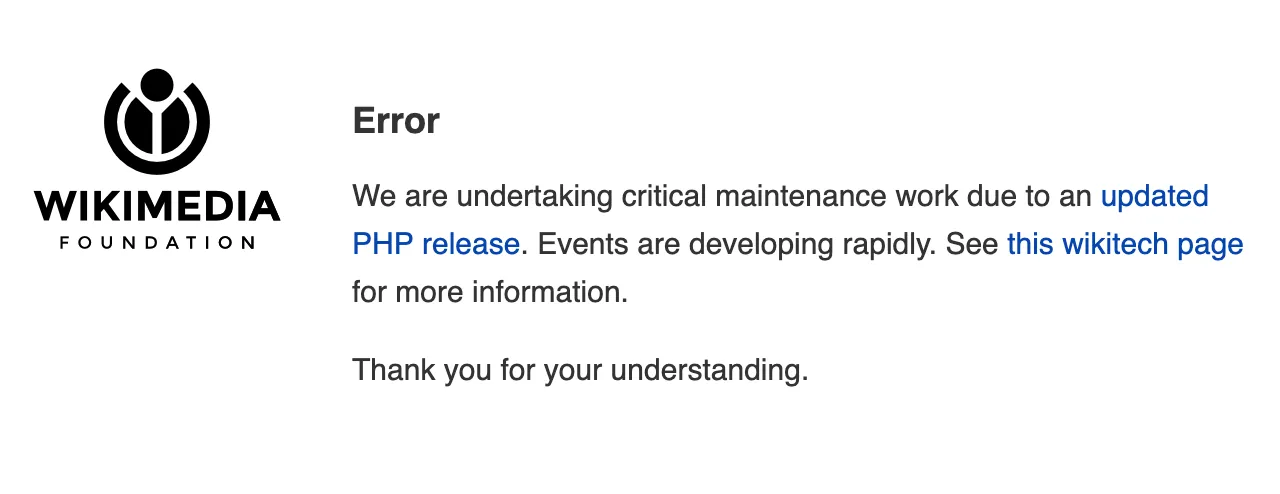
Dit lek bleef niet beperkt tot Turkije: de Wikimedia Foundation meldt zelf dat haar Phabricator-omgeving offline werd gehaald tijdens het incident. Phabricator is het projectbeheer- en bugtrackingsysteem van de organisatie achter onder meer Wikipedia. Programmeurs en vrijwilligers van Wikimedia-projecten gebruiken dat systeem om fouten en nieuwe functies bij te houden. De melding bevestigt, los van de Turkse systemen, dat de kwetsbaarheid ook buiten Turkije voor hinder zorgde. De uitval vond plaats op 21 oktober om 15.24 uur Turkse tijd (12.24 uur UTC).
Bronnen
- Siber Güvenlik Başkanlığından ulusal ölçekte uyarı — TRT Haber,
- Siber Güvenlik Başkanlığından ulusal çapta güvenlik uyarısı: İşte alınması gereken önlemler — Sabah,
- Siber Güvenlik Başkanlığından ulusal çapta siber güvenlik uyarısı — Hürriyet,
- Siber Güvenlik Başkanlığınca kritik güvenlik zafiyetlerine karşı ulusal ölçekte tarama başlatıldı — Anadolu Ajansı,
- Güvenlik Bildirimi TR-26-1372 — T.C. Siber Güvenlik Başkanlığı,
- File:Wikimedia Phabricator PHP2Shell.png — Wikimedia Foundation (Wikimedia Commons),
Methodiek
Dit artikel is door een AI-systeem geschreven op basis van feiten uit nieuwsmedia in Turkije en openbare bronnen, met de bron bij elk feit, en gecontroleerd volgens onze methodologie. De auteursnaam is een redactioneel pseudoniem. Fouten? Meld ze via de contactpagina.
4/5 feiten bevestigd door een openbare bron · 1 gemeld door nieuwsmedia · betrouwbaarheid 80%
Beeld: Wikimedia Foundation · Wikimedia Commons · CC BY
- De Turkse Cyber Güvenlik Başkanlığı (presidentiële cyberveiligheidsdienst) heeft een landelijke waarschuwing afgegeven voor twee kritieke kwetsbaarheden in de veelgebruikte programmeertaal PHP, aangeduid als "PHP2Shell" (CVE-2026-109618 en CVE-2026-109619), waarmee aanvallers onder bepaalde omstandigheden op afstand en zonder authenticatie code kunnen uitvoeren. Volgens de dienst brengt dit risico's met zich mee als ongeautoriseerde toegang, datalekken en verstoring van dienstverlening. T.C. Siber Güvenlik Başkanlığı · gecontroleerd
- De Cyber Güvenlik Başkanlığı is de Turkse presidentiële cyberveiligheidsdienst (Cumhurbaşkanlığı Siber Güvenlik Başkanlığı), die landelijke waarschuwingen en beveiligingsscans coördineert en communiceert via de Cyber Olay Müdahale Ekipleri (SOME). T.C. Siber Güvenlik Başkanlığı · gecontroleerd
- Naar aanleiding van de waarschuwing is een landelijke beveiligingsscan gestart, met de nadruk op overheidsinstellingen en systemen van vitale infrastructuur. Meldingen over het lek werden met spoed verspreid via het communicatieplatform van de Cyber Olay Müdahale Ekipleri (SOME, de Turkse incident-responseteams) naar alle instellingen en operators van kritieke infrastructuur. gemeld door nieuwsmedia: trthaber.com, sabah.com.tr, aa.com.tr · gecontroleerd
- De Cyber Güvenlik Başkanlığı roept instellingen op om, na publicatie van de officiële PHP-beveiligingsupdate, getroffen systemen te identificeren en die zonder uitstel te upgraden naar de veilige versie, externe toegang tot beheerinterfaces en kritieke PHP-diensten te beperken tot vertrouwde IP-adressen via firewall/ACL-regels, en systemen zonder noodzaak voor buitenlandse toegang direct af te sluiten van internationaal verkeer. T.C. Siber Güvenlik Başkanlığı · gecontroleerd
- De Wikimedia Foundation meldt zelf dat haar Phabricator-omgeving (het projectbeheer- en bugtrackingsysteem van Wikimedia) op 21 oktober 2026 om 12:24 UTC offline werd gehaald tijdens het PHP2Shell-incident, wat bevestigt dat het lek ook buiten Turkije impact had. Wikimedia Foundation (Wikimedia Commons) · gecontroleerd
Vaker Turkije Vandaag in Google? Kies ons als voorkeursbron